Egendefinierade roller
Skapa egna roller så att behörigheterna passar just er organisation.

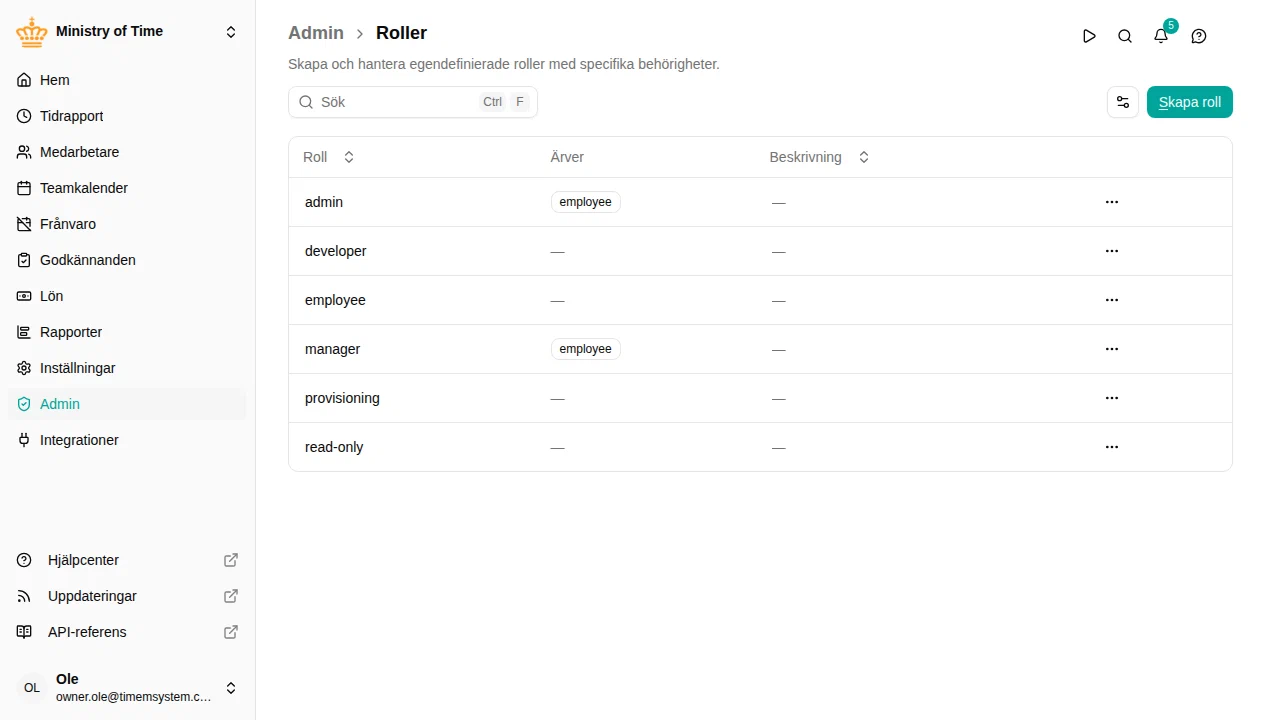
Översikt
Varje arbetsyta har standardroller (HR-administratör, Arbetsyteadministratör, Chef, Medarbetare, Skrivskyddad, Utvecklare) som täcker de vanligaste behoven. Med egendefinierade roller kan du gå längre:
- Skapa nya roller med exakt de behörigheter du behöver (t.ex. “Teamledare” eller “HR-assistent”)
- Justera standardroller genom att lägga till eller ta bort enskilda behörigheter, utan att skapa en helt ny roll
Standardroller
De här inbyggda rollerna finns i varje arbetsyta:
| Roll | Vad de kan göra |
|---|---|
| HR-administratör | Medarbetare, organisationsenheter, frånvaro, tidrapporter, lön, rapporter och inställningar, inklusive känsliga uppgifter |
| Arbetsyteadministratör | Användare, roller, API-nycklar, kiosker, integrationer och arbetsytans konfiguration, utan åtkomst till HR-data |
| Chef | Visa och hantera medarbetare i sitt team |
| Medarbetare | Visa sina egna data, ansöka om frånvaro, hantera personliga inställningar |
| Skrivskyddad | Visa arbetsytans data, utan känslig information. Kan inte göra några ändringar |
| Utvecklare | Visar API-referensen i menyn. Ger ingen åtkomst till data eller inställningar |
Se Användare och behörigheter för vad var och en av administratörsrollerna kan och inte kan göra.
Vem kan hantera roller
Ägaren och arbetsyteadministratörer hanterar roller under . En arbetsyteadministratör är begränsad till de behörigheter hen själv har:
- Lägga till behörigheter. Du kan inte ge en roll en behörighet som du inte själv har.
- Ändra en befintlig roll. Du kan bara redigera, återställa, ta bort eller anpassa en roll vars behörigheter du själv har fullt ut. En roll som ger något som din egen roll saknar — till exempel rollen HR-administratör, som ger åtkomst till känsliga medarbetaruppgifter — öppnas skrivskyddad, med meddelandet Du kan inte ändra den här rollen och en lista över de behörigheter du saknar. Någon som har dem, eller ägaren, kan ändra rollen.
Så hålls de två administratörsrollerna isär: en arbetsyteadministratör kan inte i det tysta skala av rollen HR-administratör, eller en roll som ägaren har byggt upp med HR-behörigheter.
Skapa en egendefinierad roll
- Gå till
- Klicka på Skapa roll
- Ange ett namn och eventuellt en beskrivning
- Välj eventuellt en roll under Kopiera från — då fylls behörigheterna i från en befintlig roll som utgångspunkt
- Ställ in rollens inställningar (se nedan)
- Välj de behörigheter du vill ge
- Klicka på Spara

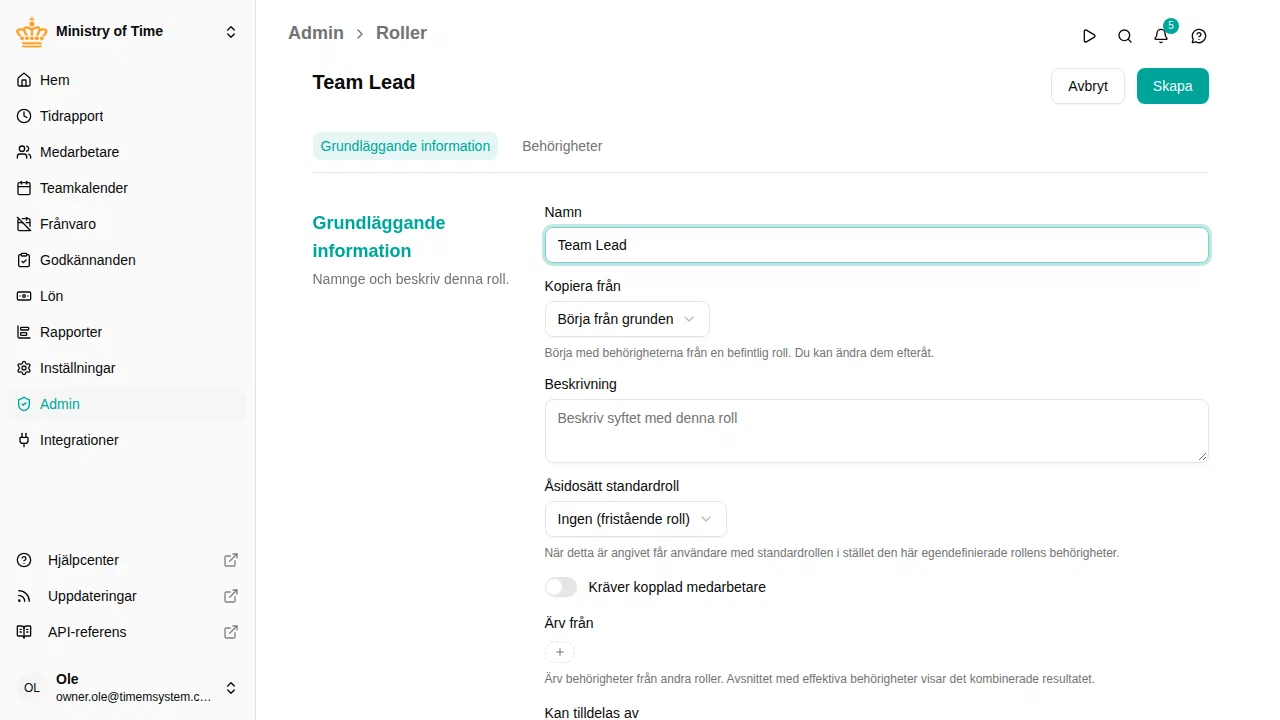
Kopiera från
När du skapar en ny roll kan du kopiera behörigheterna från en befintlig roll. Det är praktiskt när du vill ha en roll som liknar en befintlig men med vissa justeringar. Den ursprungliga rollen påverkas inte.
Redigera en roll
Anpassa en standardroll
Så justerar du behörigheterna för en standardroll (t.ex. för att ge chefer åtkomst till känsliga medarbetaruppgifter):
Då skapas en anpassning som ersätter standardrollens behörigheter i er arbetsyta. Rollen behåller sitt ursprungliga namn.

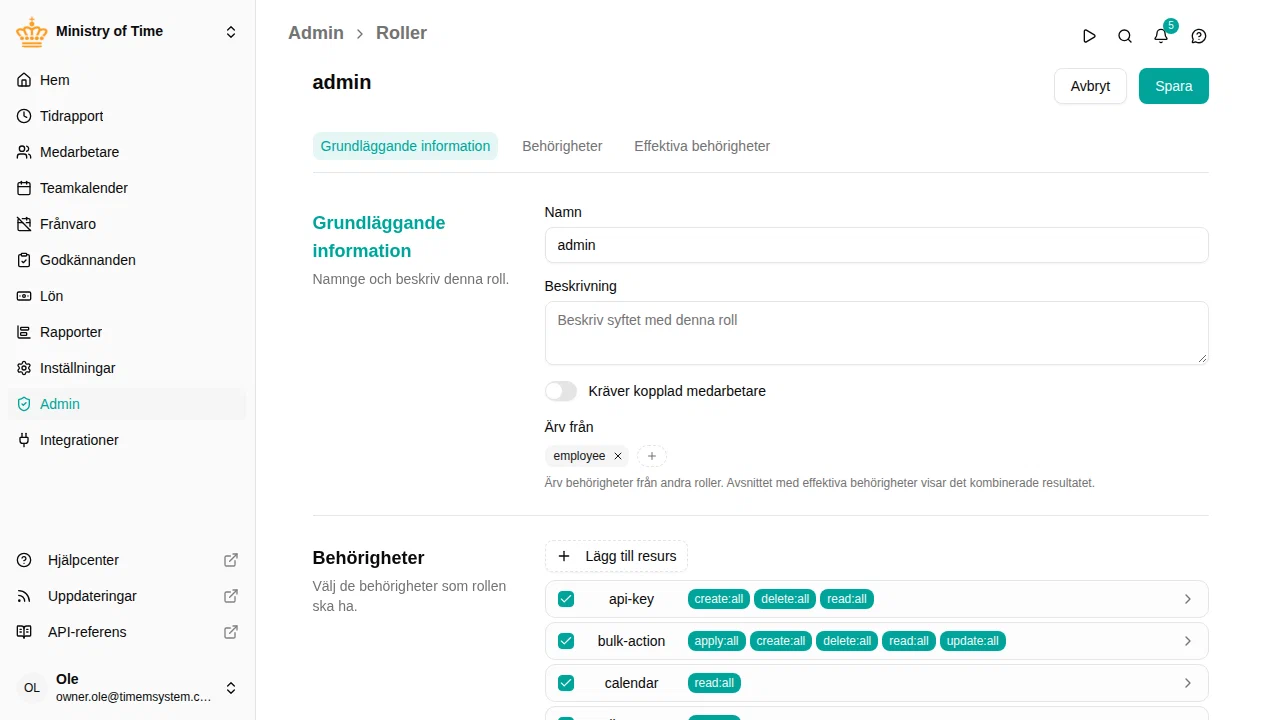
Återställa en anpassad standardroll
Om du har anpassat en standardroll och vill gå tillbaka till standardbehörigheterna:
- Öppna den anpassade rollen
- Klicka på Återställ till standard
- Bekräfta
Alla dina anpassningar tas bort och de ursprungliga behörigheterna återställs.
Duplicera en roll
Så skapar du en ny roll utifrån en befintlig:
- Öppna rollen du vill duplicera
- Klicka på kopieringsikonen i det övre högra hörnet
- Ge den nya rollen ett namn
- Justera behörigheterna efter behov
- Klicka på Spara
Rollinställningar
| Inställning | Beskrivning |
|---|---|
| Namn | Rollens visningsnamn |
| Beskrivning | Valfri text som förklarar när rollen ska användas |
| Kopiera från | Fyll i behörigheterna från en befintlig roll (bara när rollen skapas) |
| Åsidosätt standardroll | Ersätt en standardrolls behörigheter i stället för att skapa en fristående roll (bara när rollen skapas) |
| Kräver kopplad medarbetare | När den är påslagen måste användare med rollen vara kopplade till en medarbetarpost |
| Ärv från | Ta automatiskt med alla behörigheter från en eller flera andra roller |
| Kan tilldelas av | Roller vars innehavare får tilldela användare den här rollen. Lägg till Provisionering för att låta er identitetsleverantör hantera rollens medlemmar via SCIM-provisionering |
Behörigheter
Behörigheterna styr vad användare med en roll kan se och göra. Varje behörighet består av tre delar:
- Resurs — vad behörigheten gäller (t.ex. medarbetare, frånvaro, tidrapporter)
- Åtgärd — vad användaren får göra (t.ex. läsa, skapa, uppdatera, ta bort, godkänna)
- Omfattning — hur brett behörigheten gäller:
- Alla — åtkomst till allt i arbetsytan
- Hanterade — åtkomst bara till direktrapporterande medarbetare
- Egen — åtkomst bara till egna data
- Enhet — åtkomst till kollegor i samma team

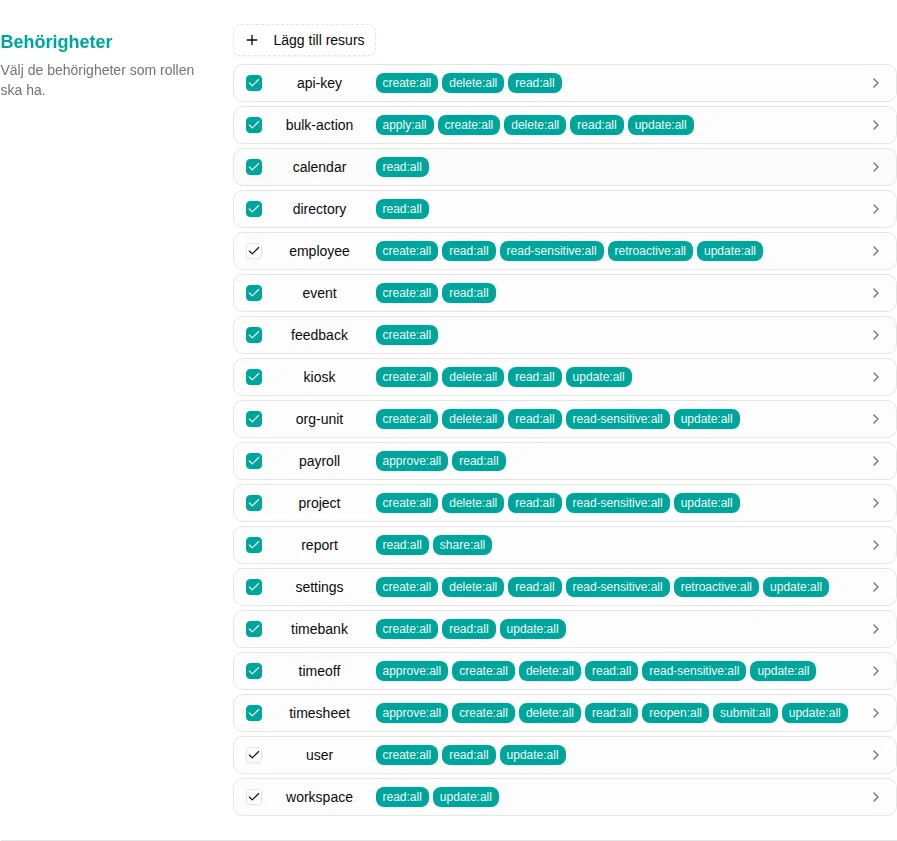
Alla åtgärder har inte alla omfattningar
Där en omfattning inte skulle begränsa något erbjuds den inte: rutan i behörighetsrutnätet visar ett streck i stället för en kryssruta. En behörighet som du kan bocka i är alltså en som systemet verkligen tillämpar i den omfattningen.
Två mönster förklarar de flesta strecken:
- Enhet erbjuds för att läsa, inte för att ändra. En kollega i ditt team är någon du får se — hens frånvaro, timmar och uppgifter i katalogen. Att redigera hens uppgifter eller tid är en chefsuppgift, så åtgärder som skapa, uppdatera och ta bort går inte längre än till Hanterade.
- Vissa åtgärder är bara meningsfulla från Hanterade och uppåt. Att godkänna eller återöppna en tidrapport är en av dem: funktionen kräver åtkomst på chefsnivå för att alls gå att använda, så Egen och Enhet erbjuds inte.
Arv
När en roll ärver från en annan roll får den automatiskt alla den rollens behörigheter. Det är praktiskt när du bygger roller som utökar befintliga — till exempel en roll “Senior chef” som ärver från “Chef” och lägger till fler behörigheter.
Ärvda behörigheter visas separat från direkt tilldelade, så du ser alltid var varje behörighet kommer ifrån.
Roller som hanteras av er identitetsleverantör
När SCIM-provisionering är påslagen motsvarar grupperna i er identitetsleverantör roller i mTime. Roller som är kopplade till en IdP-grupp har märkningen Hanteras av IdP-grupp i rollistan: deras medlemmar läggs till och tas bort av IdP:n, och manuella ändringar av medlemskapet rättas till vid IdP:ns nästa synkronisering. Vad rollen får göra bestäms alltid i mTime — IdP:n kan aldrig ändra behörigheter.
Vill du låta IdP:n hantera medlemskapet i en roll som redan finns (även standardroller som HR-administratör) öppnar du rollen och lägger till Provisionering under Kan tilldelas av. Rollen Ägare kan aldrig hanteras på det här sättet.